PHPとは?
世界中のホームページで多く使われている言語です。
弊社でも数多く作成しているWordPressサイトも、この言語で書かれていてます。
今回の問題・何が起きる?
PHPに脆弱性が発見され、緊急対応するというのが今回の問題です。放置すると攻撃されたり、攻撃の踏み台にされたり、情報を盗まれる可能性があります。
深刻(緊急性:クリティカル)な脆弱性のため、2026年10月21日23時にThe PHP Groupから緊急パッチ(修正プログラム)が提供開始されました。
攻撃者(クラッカー)はパッチが出て脆弱性が明確になり、対策されていないサイトを攻撃するタイミングを虎視眈々と狙っています。急激なトラフィックの増大など、脆弱性に直接関係のない障害が起きる可能性もあります。
https://www.php.net/archive/2026.php#2026-10-20-1
https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
脆弱性の内容は?
SQLインジェクション、XSS等に関するものと言われていますが、事前に脆弱性を告知することは攻撃側への情報提供となってしまうため公開されていません。つまり、分かりません!
現在(2026年10月22日9時時点)で、サーバでの対応が進んでいますが、完了次第情報公開されると思います。
PHPのバージョンの問題
WordやExcel、Photoshopや一太郎のようなアプリケーションと同様、PHPにも「サポートされているバージョン」があります。現在は8.2以降がサポート対象です。推奨バージョンは8.3または8.4です。
8.2以降は今回の緊急パッチ対象とされていますが、8.1以前(3.0系列、5.0系列、7.0系列等)については対応が明示されていません。不安ですね。
何が起きているか?
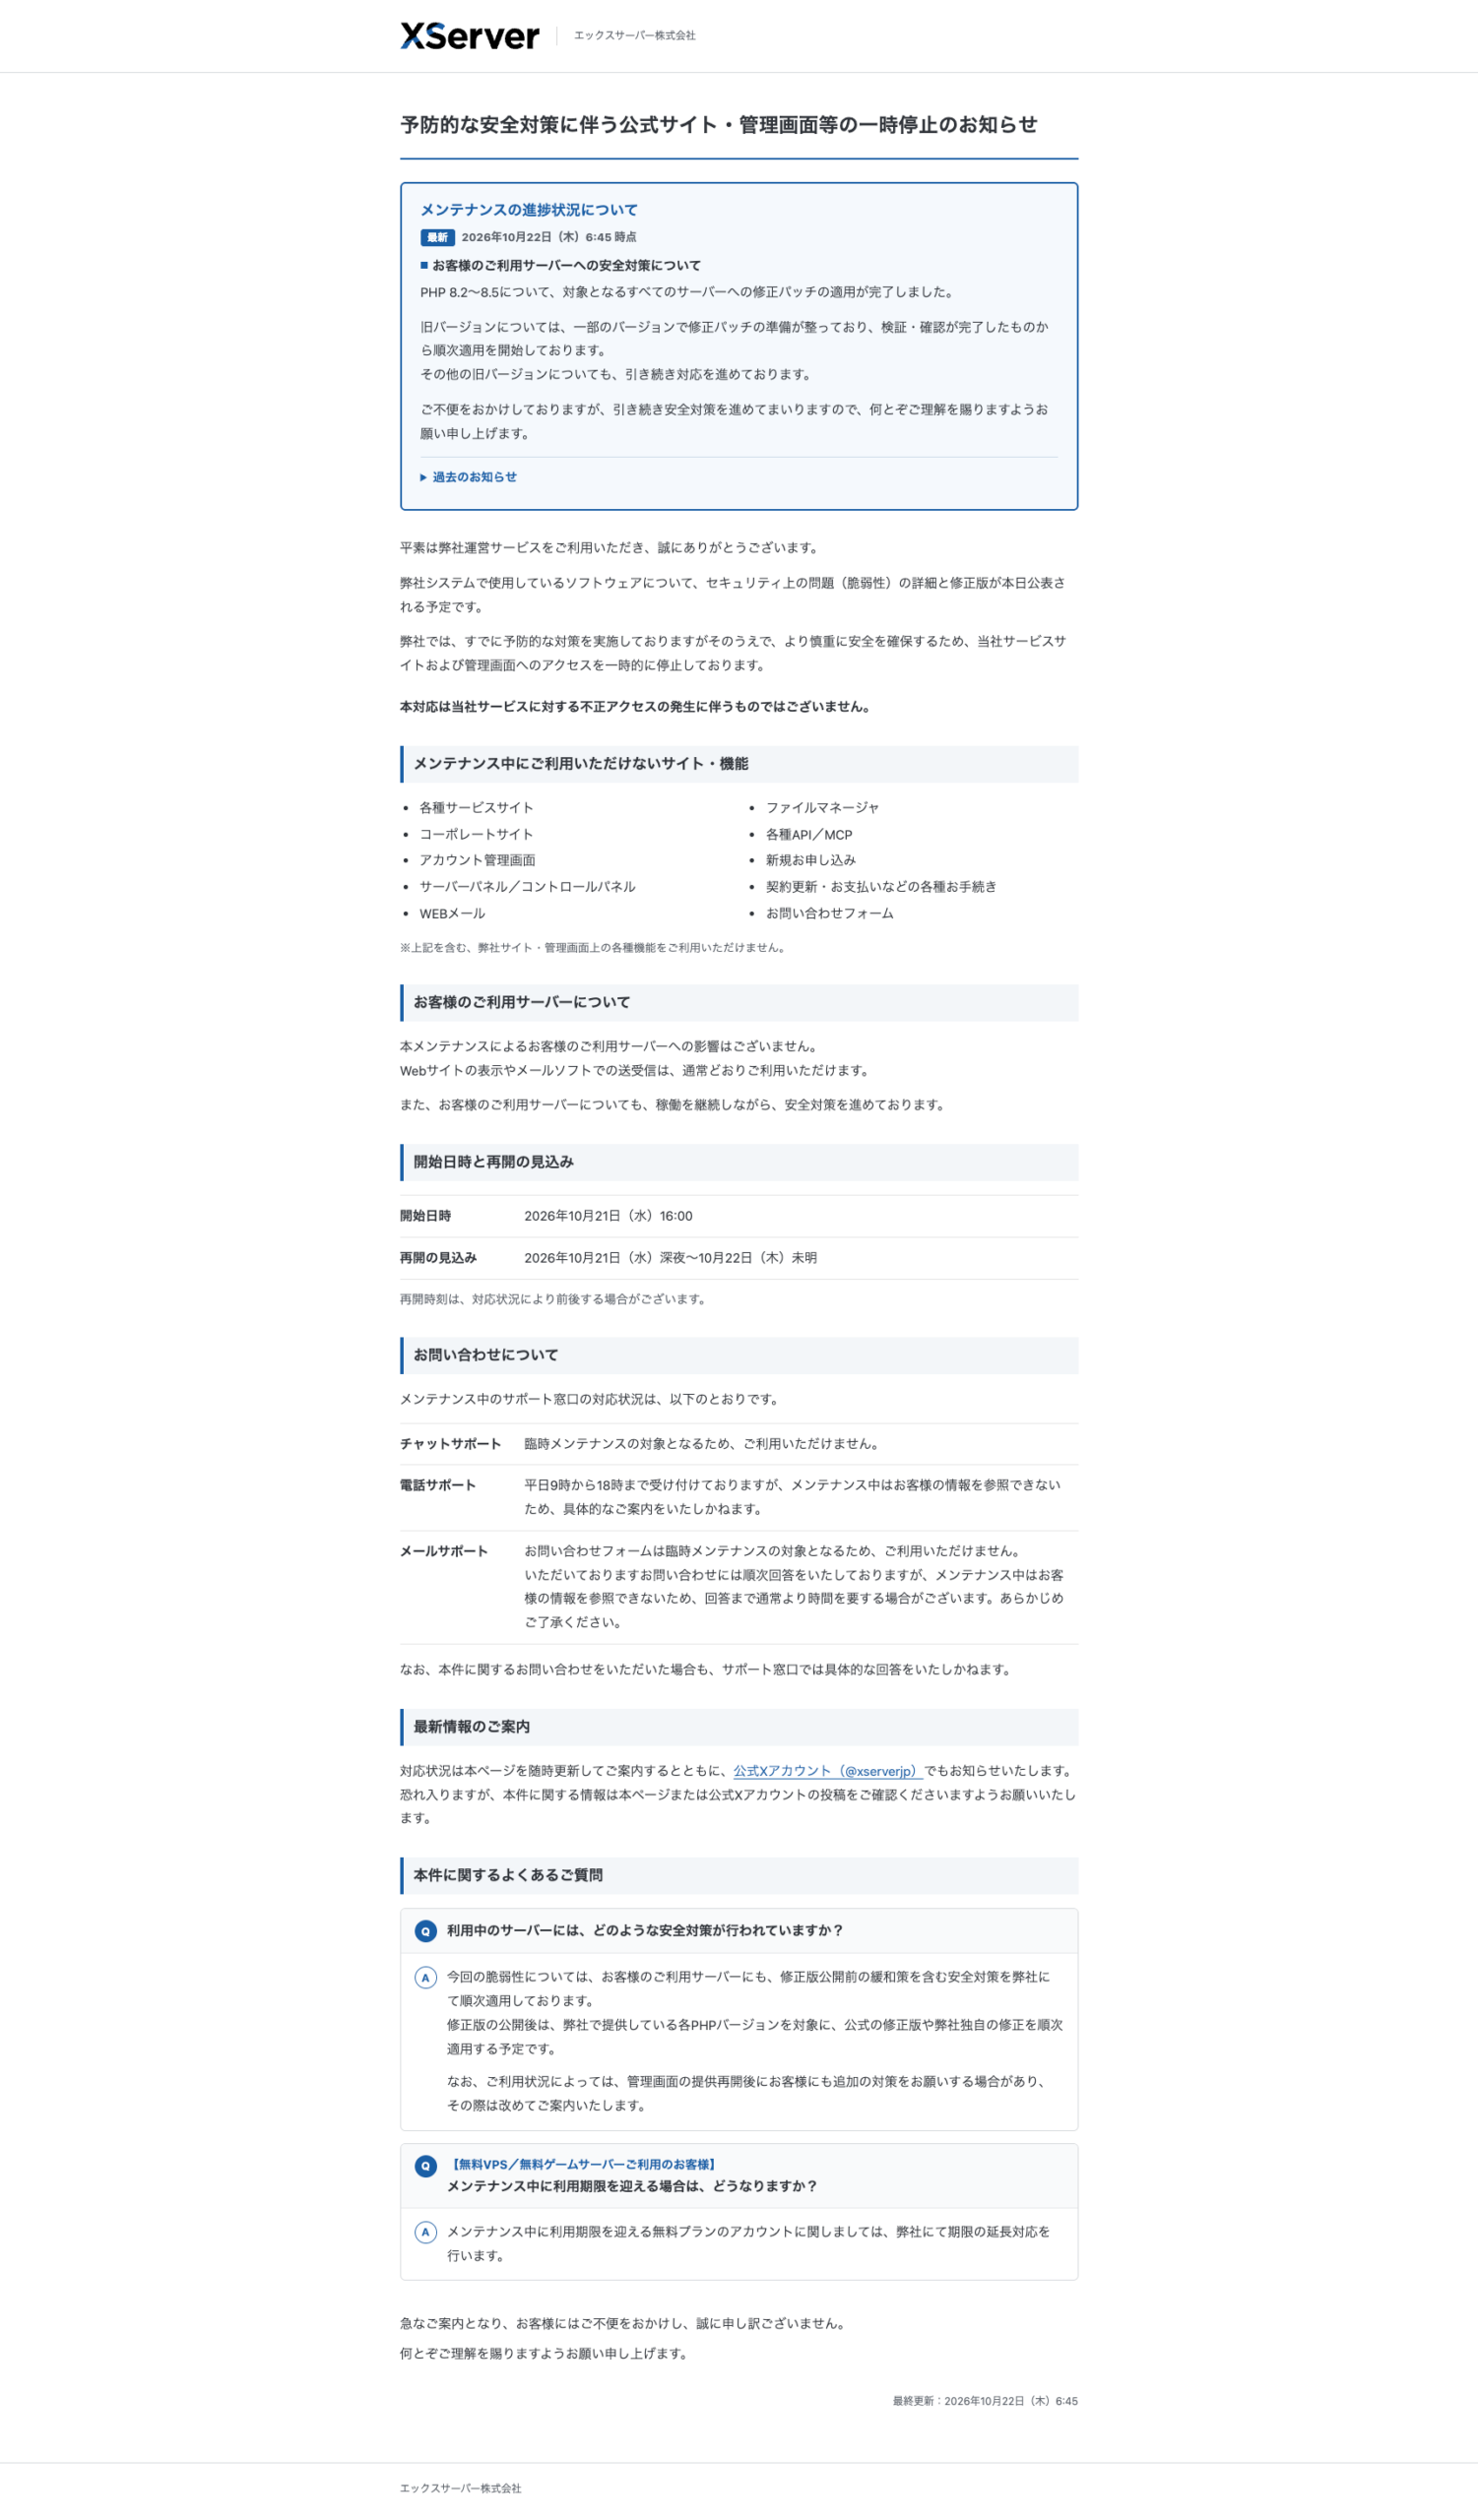
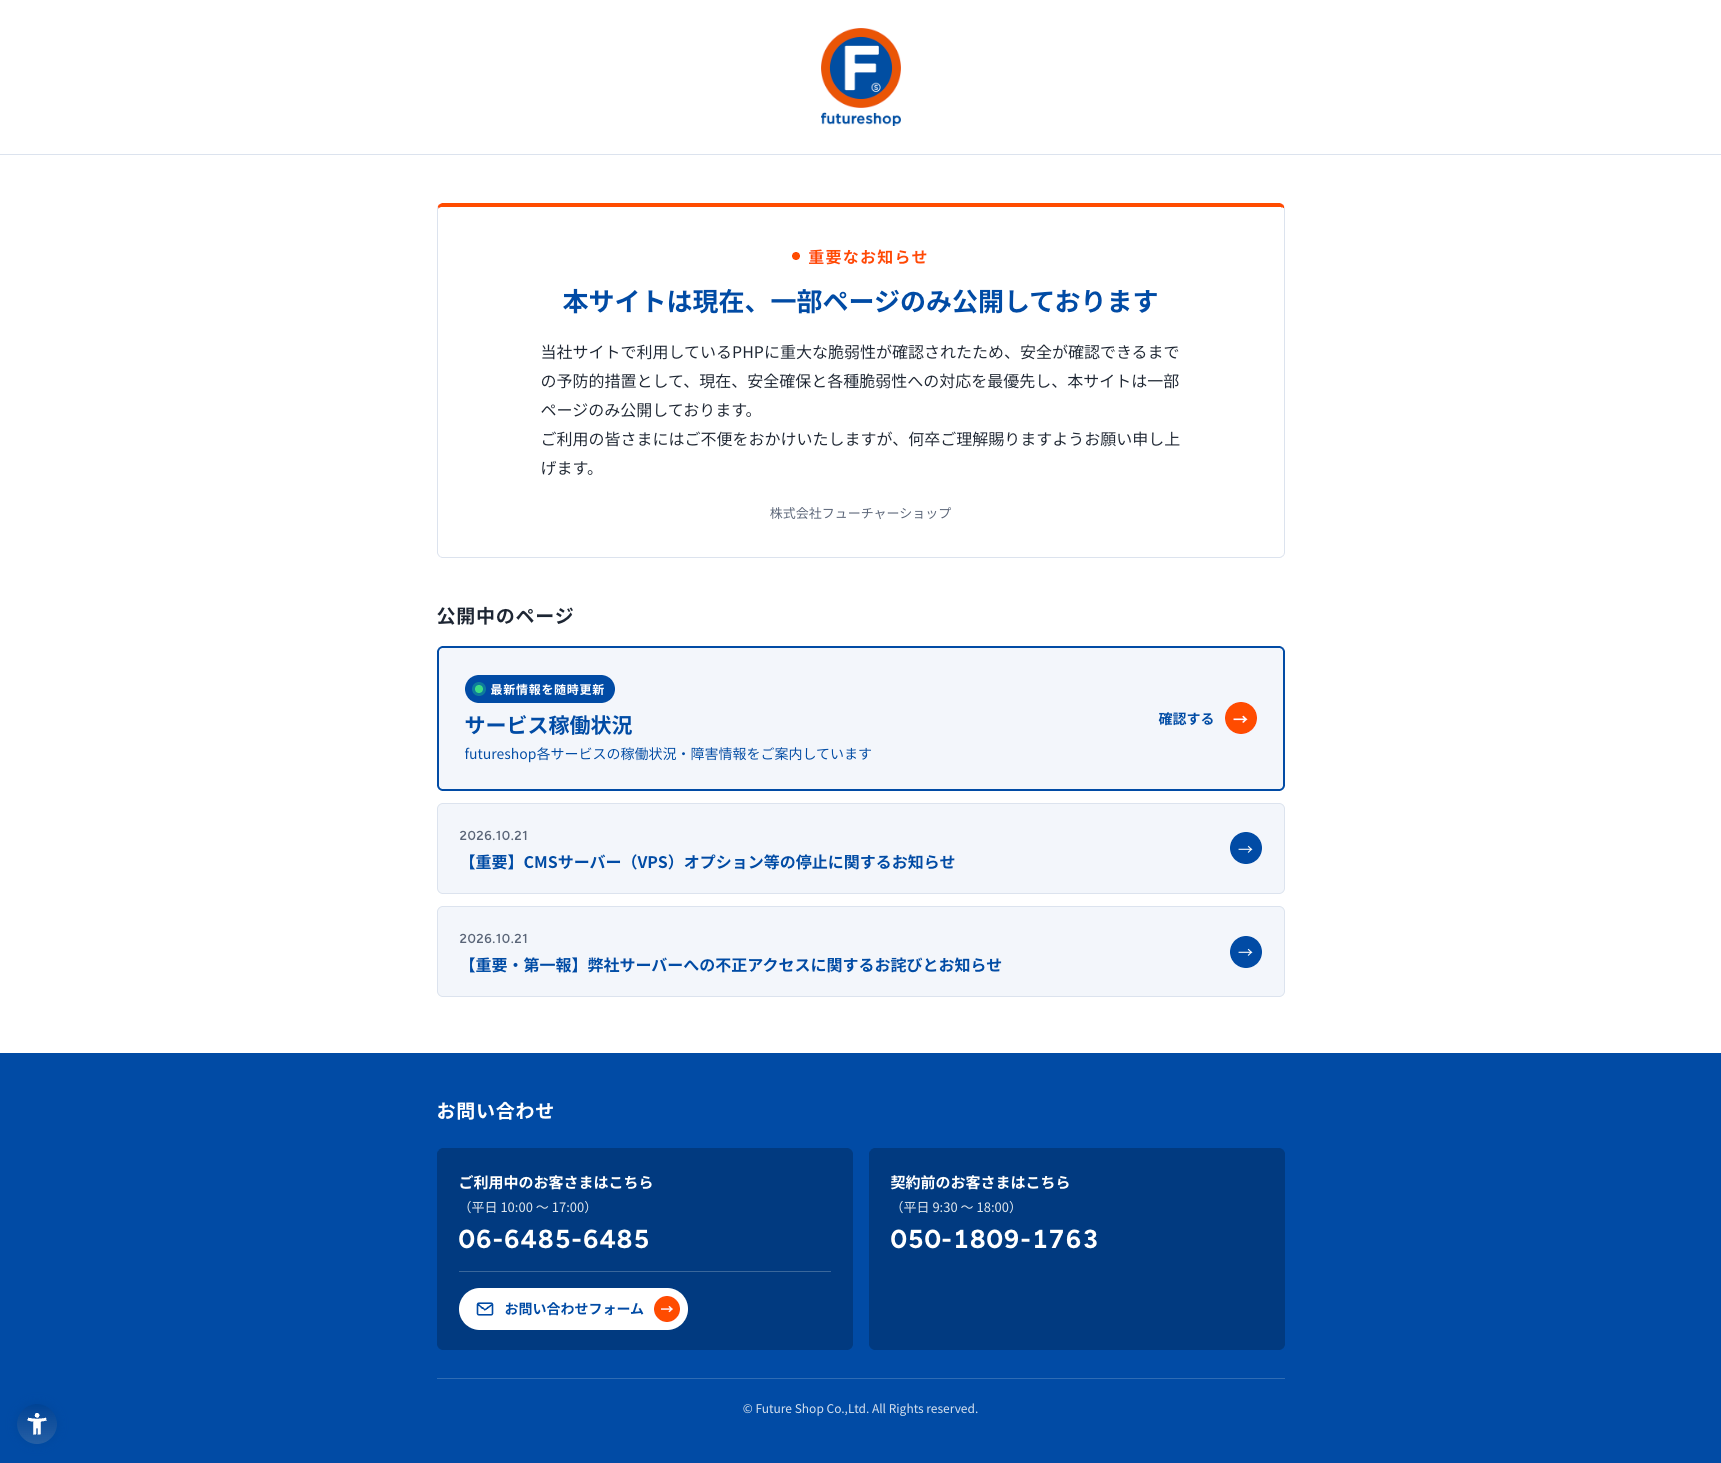
XServerの管理画面に入ることができません。サイトは公開されています。
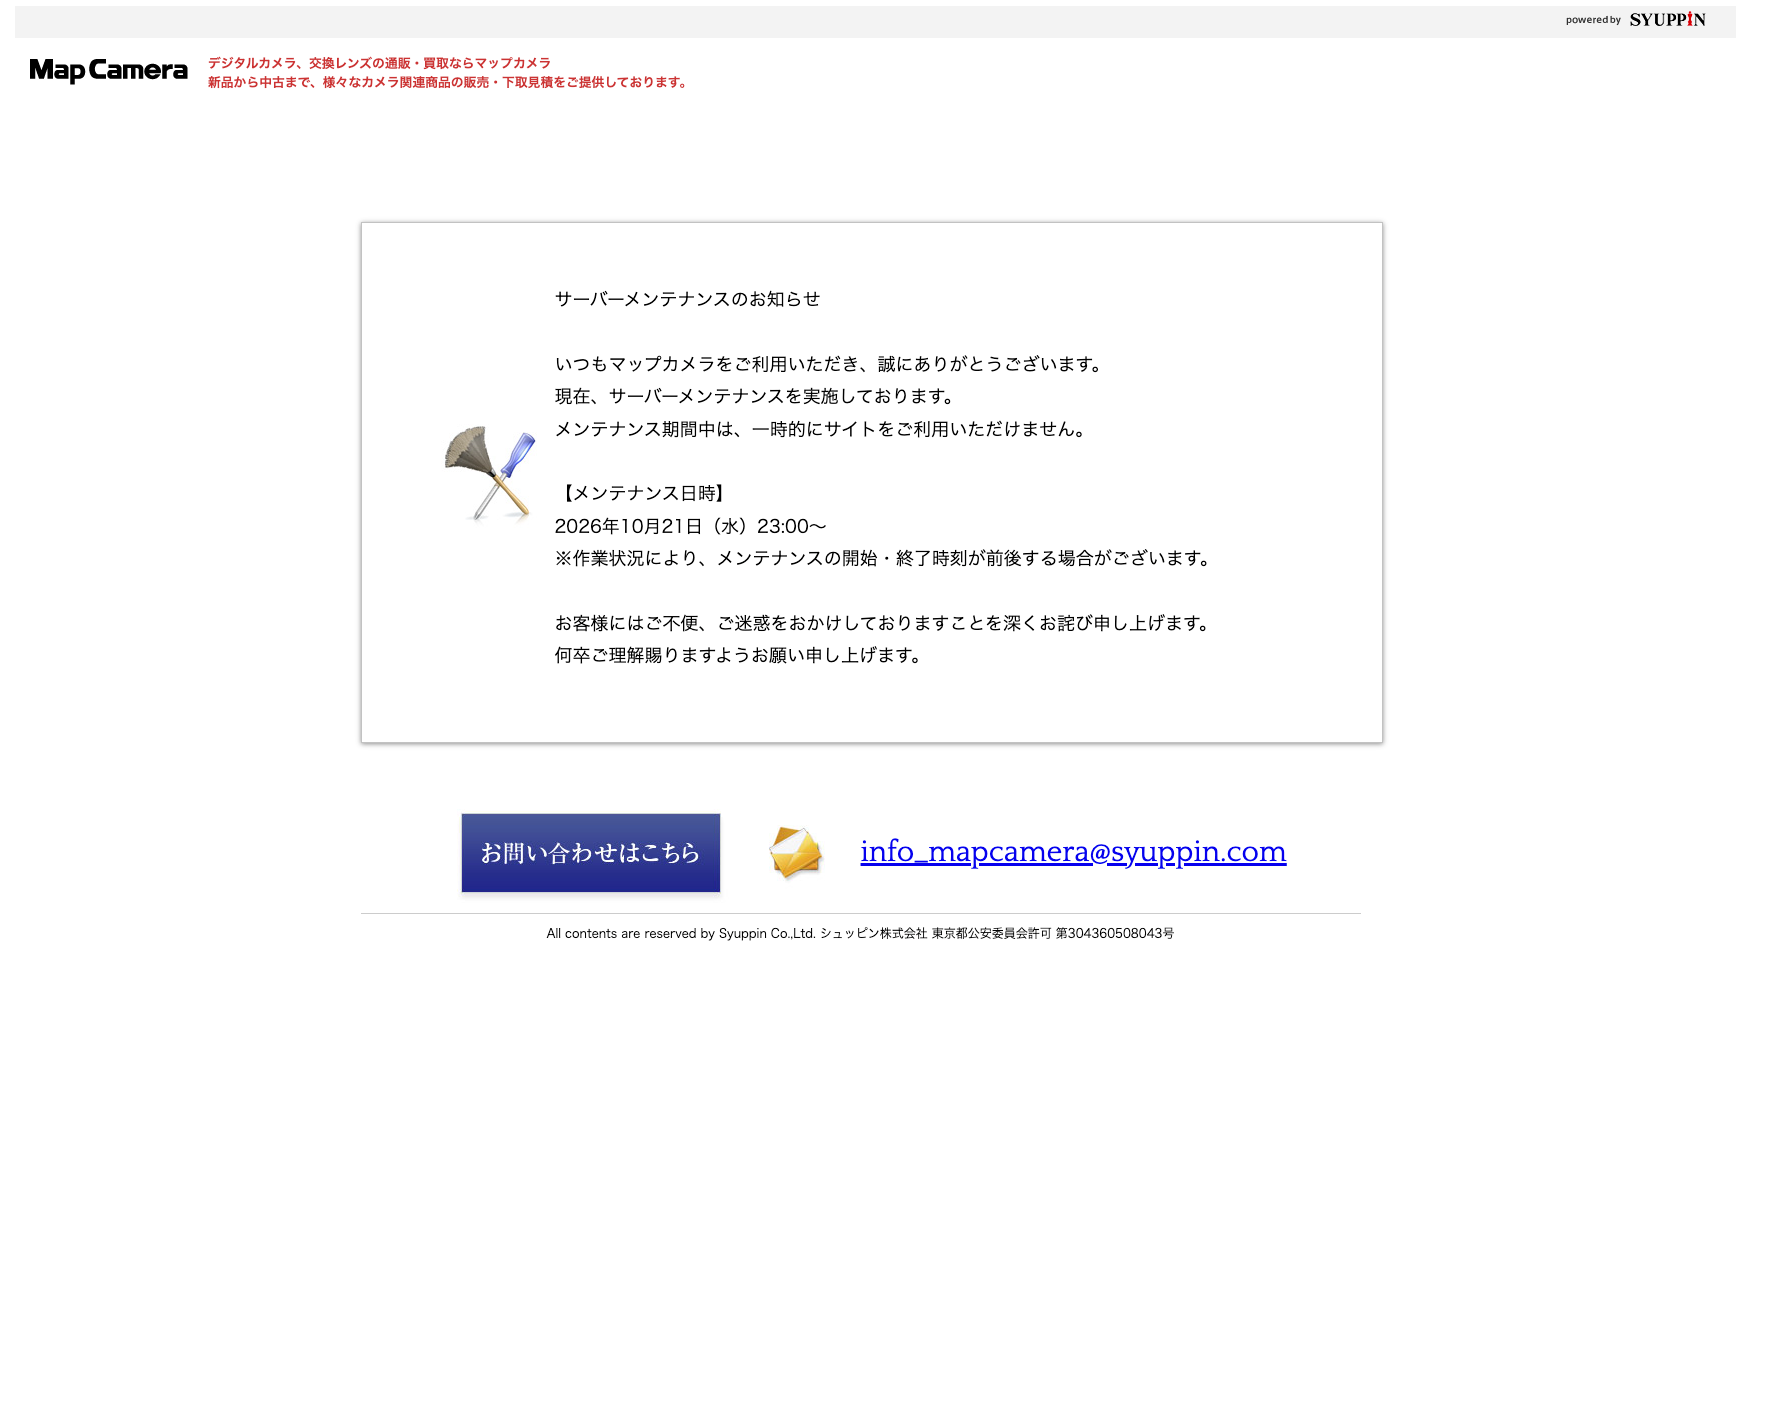
いくつかの通販サイトがサービスを停止しています。
何をすべきか?
大きく分けて2つあります。
データの保全
各種サービスが停止されていますが、FTP(ファイル転送)は使えるところが多いようです。XServerのサイトもFTPでアクセスできます。
これを機会に全てのデータ(テーマ、画像、データベース等)をダウンロードしておきましょう。
PHPのバージョン変更
この作業は
- 今現在は管理画面に入れないためできない。
- うかつに変更するとサイトが閲覧不能になる。
等の問題があるため、技術者に任せましょう。
特に重大な問題を抱えているお客様
- ふだん利用していない/忘れているサイトがある。「クラッキングされても問題無いや」ということはなく、踏み台にされる等した場合、訴訟対象となった事例もあります。
- すでに閉鎖され一般に公開されていないサイトも、アクセス可能な限りは攻撃対象となります。リニューアル前のサイトをそのまま置いてある/テストサイトが放置されている等にご注意ください。
- 弊社メンテナンス契約が無い。
- PHPのバージョンが8.1以前。WordPress管理画面「ツール」「サイトヘルス」「情報」「サーバ」でご確認いただけます。
- PHP3〜7系列をご利用のお客様は、サイト管理画面ですぐにPHP8系列(推奨バージョン)に変更ください。
- PHP3〜5系列で動いていたサイトをPHP8にすると、WordPress自体が動かなくなる可能性もあります(ほぼ動きません)。
- PHP3~7からPHP8にすると、ご利用中のテーマがエラーとなりサイト画面が崩れたり機能しなくなる場合があります。
- 同様に、使用不能になるプラグインが発生する場合もあります。
その際は有償にて対応いたします。ご相談ください。
サイト管理画面公開後
- XServer/その他のサーバの管理画面にてPHPのバージョンをご確認ください。
- WordPress/ネットショップにログインし、以下をご確認ください。
不審なユーザーが登録されていないか?
停止しているプラグインが無いか? - 問い合わせや会員登録等の機能がある場合、必ず動作テストしてください。
FTPによる最低限の確認
~/config.php
~/index.php
~/.htaccess
~/wp-conotent/themes/利用中のテーマ/index.php
~/wp-conotent/themes/利用中のテーマ/header.php
~/wp-conotent/themes/利用中のテーマ/functions.php
~/wp-conotent/themes/利用中のテーマ/home.php
~/wp-conotent/themes/利用中のテーマ/footer.php
- ファイルを「更新日」順で並び替え、書き換えられたものが無いか、新規ファイルが設置されていないかも確認。
- 特に、新規に.htaccessがある場合は要注意。
サイト制作をされている方へ
過去に制作しメンテナンス契約をしていないお客様から「急に動かなくなった」等の苦情が来る場合があります。
事前に案内だけはしておいた方が良いでしょう。
サーバ対応完了後
あたらめて追記いたします。
12時、XServer管理画面再開確認
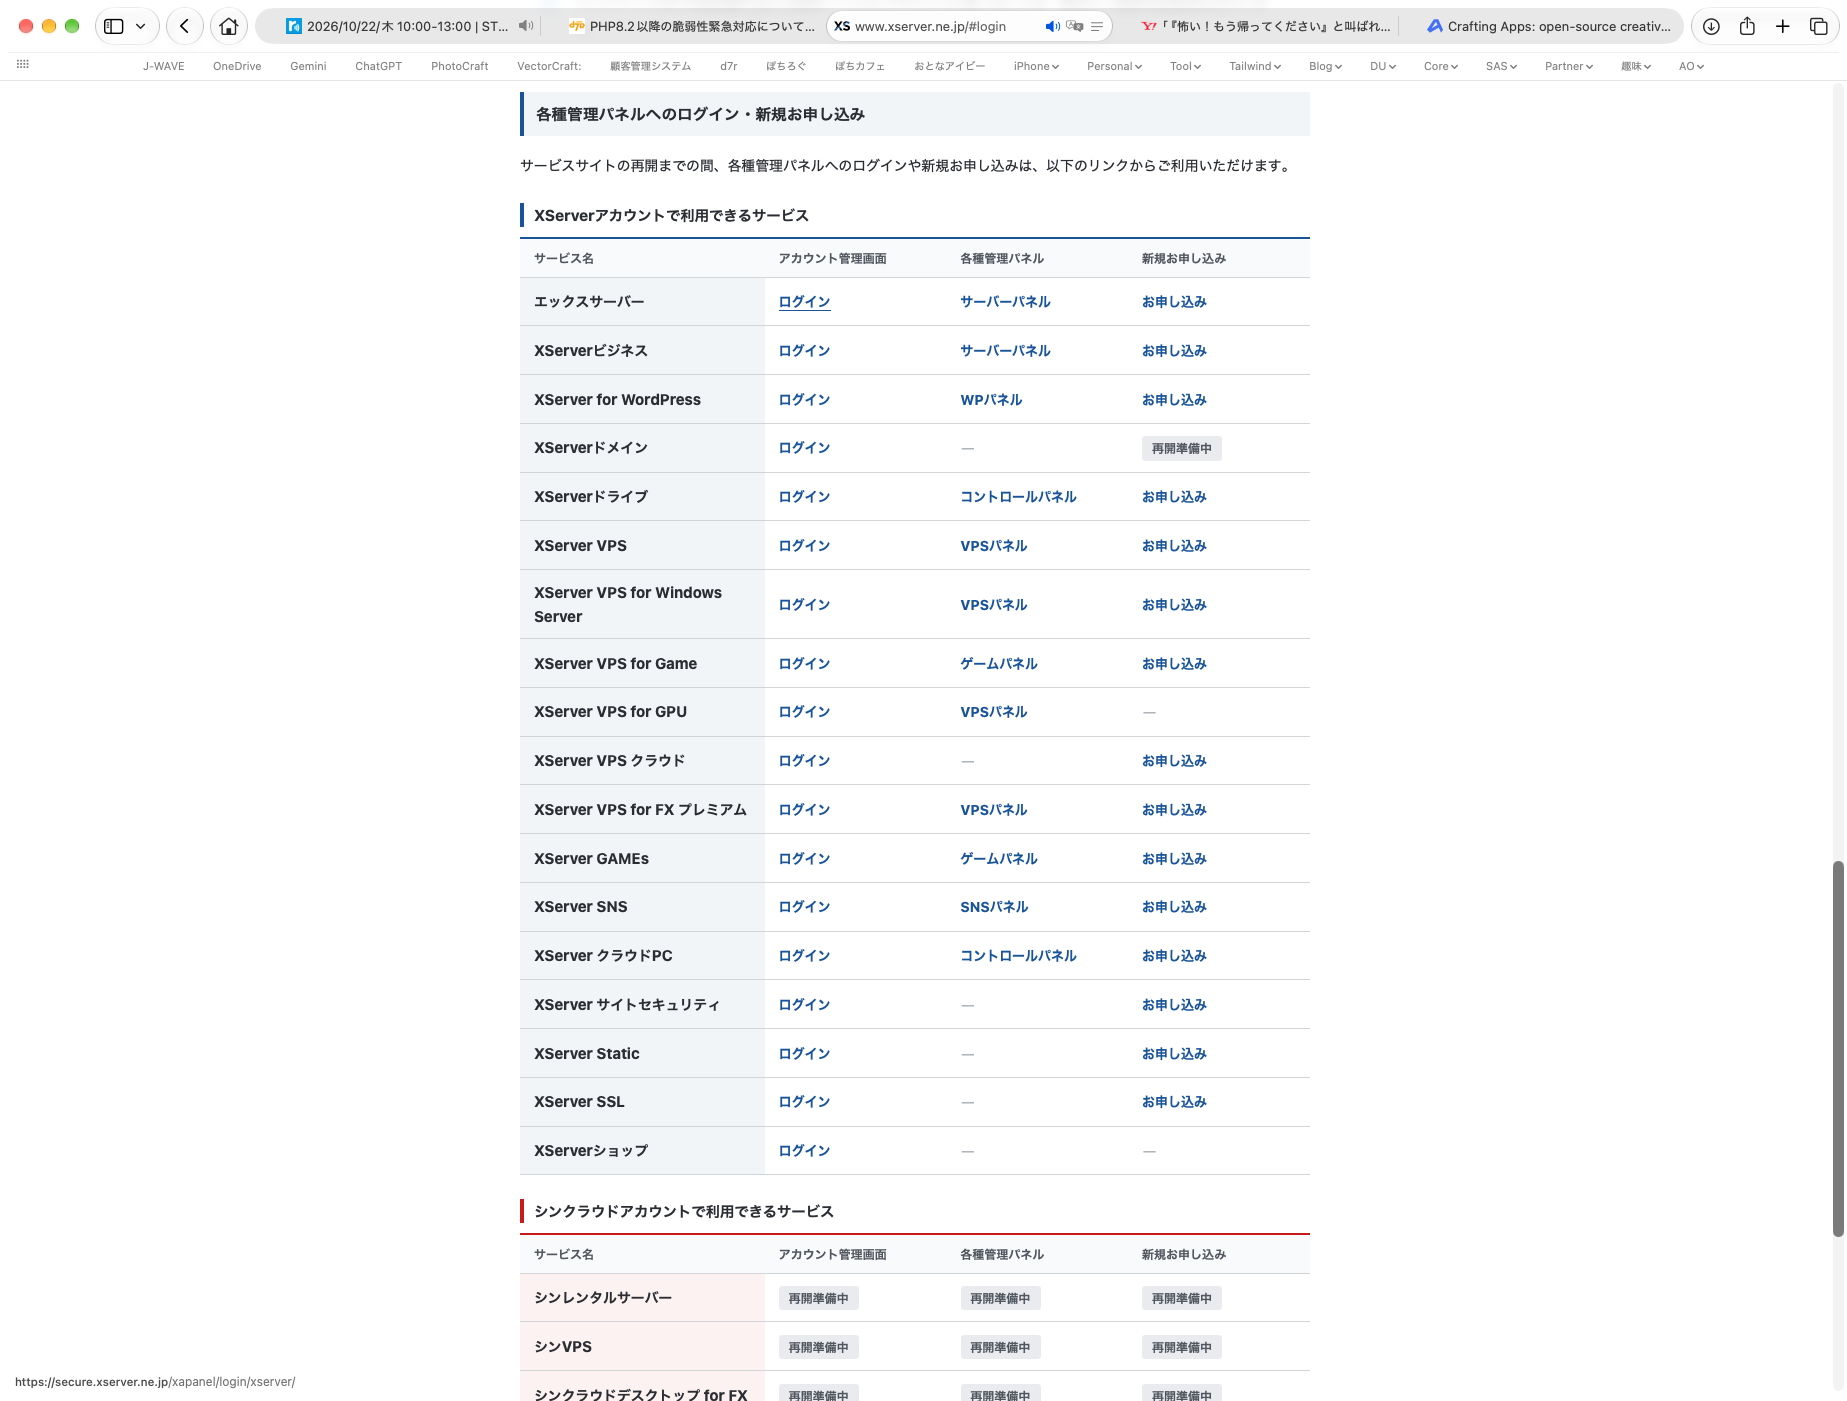
ただしアクセス集中によりまともに動きません。時間がたってからアクセスしましょう。
修正バージョンは?
メモリ不足の処理によって任意のリモートコードが実行される脆弱性があったそうです。
PHPの各バージョンがアップデートされました。XServerでは、使用中のバージョンに応じて安全なバージョンに自動で差し替えられています(普段はやらない対応です)。
| 使用中のバージョン | 安全なバージョン |
| 8.5系 | 8.5.12 |
| 8.4系 | 8.4.27 |
| 8.3系 | 8.3.36 |
| 8.2系 | 8.2.35 |
3系列
PHP3系列は今回の脆弱性がありません。
しかしすでに極端に古いバージョンであり、他の脆弱性があります。使用すべきではありません。
5系列
今回の脆弱性があります。
しかも公式からの対応はありません。使用すべきではありません。
7系列
本来はEOL(EndOfLife/サポート終了)ですが、問題の大きさから7.4に最低限の対応をしたパッチが提供されているそうです。
サーバ毎に対応が異なるようなので確認しましょう。
8.1系列
8.1系列もEOLですが、7.4と同様にパッチが提供されています。
緊急措置のようなものなので、早急に推奨最新バージョンにアップデートしましょう。